[shortdesc]
- Cortafuegos
- 1U
- Montaje en rack
[/shortdesc]
[properties]
| Propiedades |
FPR2110-NGFW-K9 |
| Familia de productos |
Serie Firepower 2100 |
| Tipo de producto |
Cortafuegos |
| Rendimiento: FW + AVC (1024B) |
2.3 Gbps |
| Rendimiento: FW + AVC + Sistema de Prevención de Intrusiones (IPS) (1024B) |
| 2.3 Gbps |
| Número máximo de sesiones concurrentes, con AVC |
| 1 millón |
| Número máximo de nuevas conexiones por segundo, con AVC |
| 14K |
| Seguridad de la capa de transporte (TLS) |
| 365 Mbps |
| Rendimiento: IPS (1024B) |
| 2.3 Gbps |
| Rendimiento de VPN IPSec (TCP de 1024B con Fastpath) |
| 800 Mbps |
| Número máximo de pares VPN |
| 1500 |
| Cisco Device Manager (gestión local) |
| Sí |
| Gestión centralizada |
La configuración, el registro, la supervisión y los informes centralizados se realizan mediante el Centro de gestión o, alternativamente, en la nube con Cisco Defense
Orchestrator |
| Inteligencia de seguridad de Cisco |
| Estándar, con inteligencia de amenazas IP, URL y DNS |
| Filtrado de URL: número de categorías |
| Más de 80 |
| Filtrado de URL: número de URL categorizadas |
| Más de 280 millones |
| Dimensiones en pulgadas (alto x ancho x prof.) |
| 1.73 x 16.90 x 19.76 |
| Factor de forma (unidades de rack) |
| 1RU |
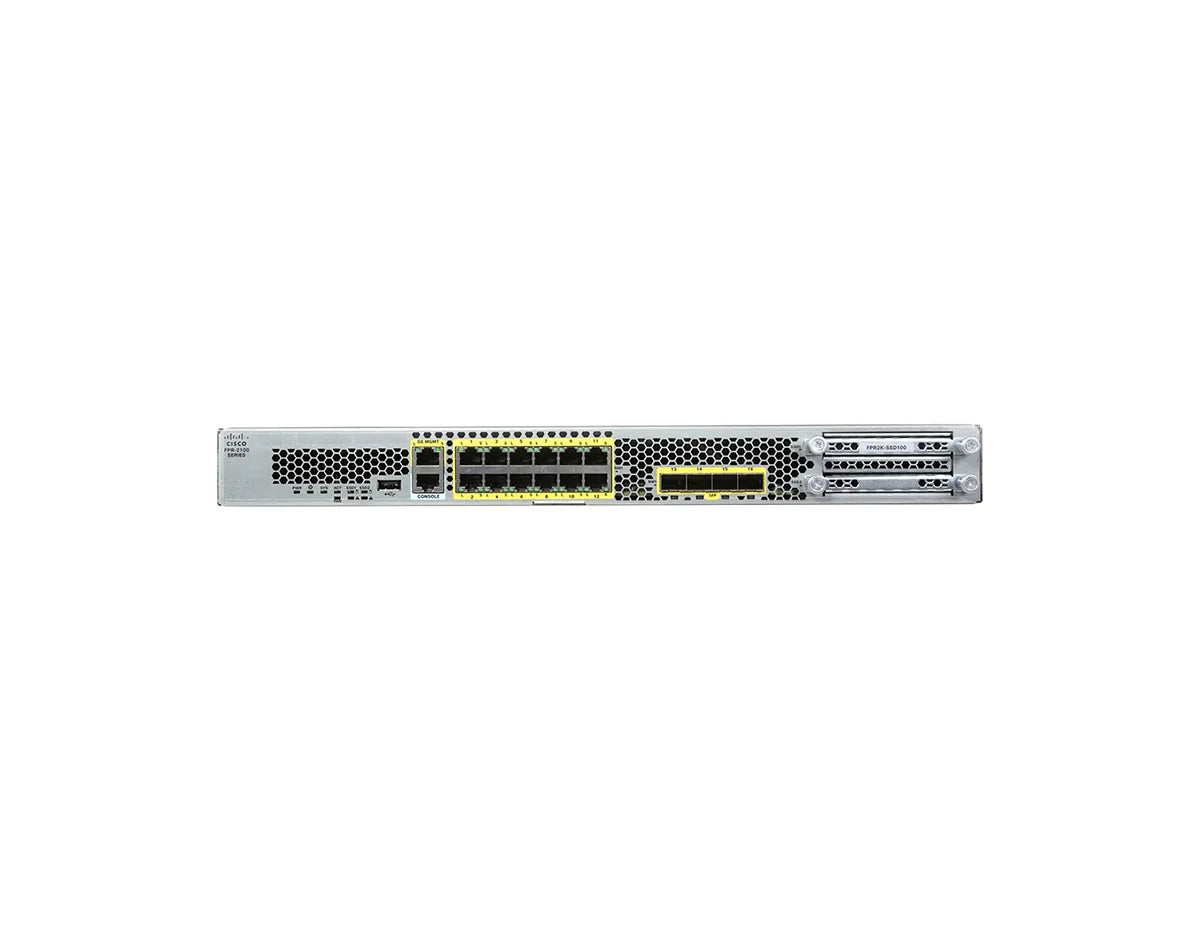
| E/S integrada |
12 interfaces Ethernet 10M/100M/
1GBASE-T (RJ-45), 4 interfaces Ethernet de 10 Gigabits (SFP) |
| Puertos de gestión de red integrados |
| 1 puerto Ethernet 10M/100M/1GBASE-T (RJ-45) |
| Puerto serie |
| 1 consola RJ-45 |
| USB |
| 1 x USB 2.0 Tipo-A (500mA) |
| Almacenamiento |
| 1x 100 GB, 1x ranura de repuesto (para MSP) |
| Configuración de la fuente de alimentación |
| Fuente de alimentación de CA integrada de 250 W. |
| Redundancia |
| Ninguna |
| Ventiladores |
| 4 ventiladores integrados (2 internos, 2 de escape) |
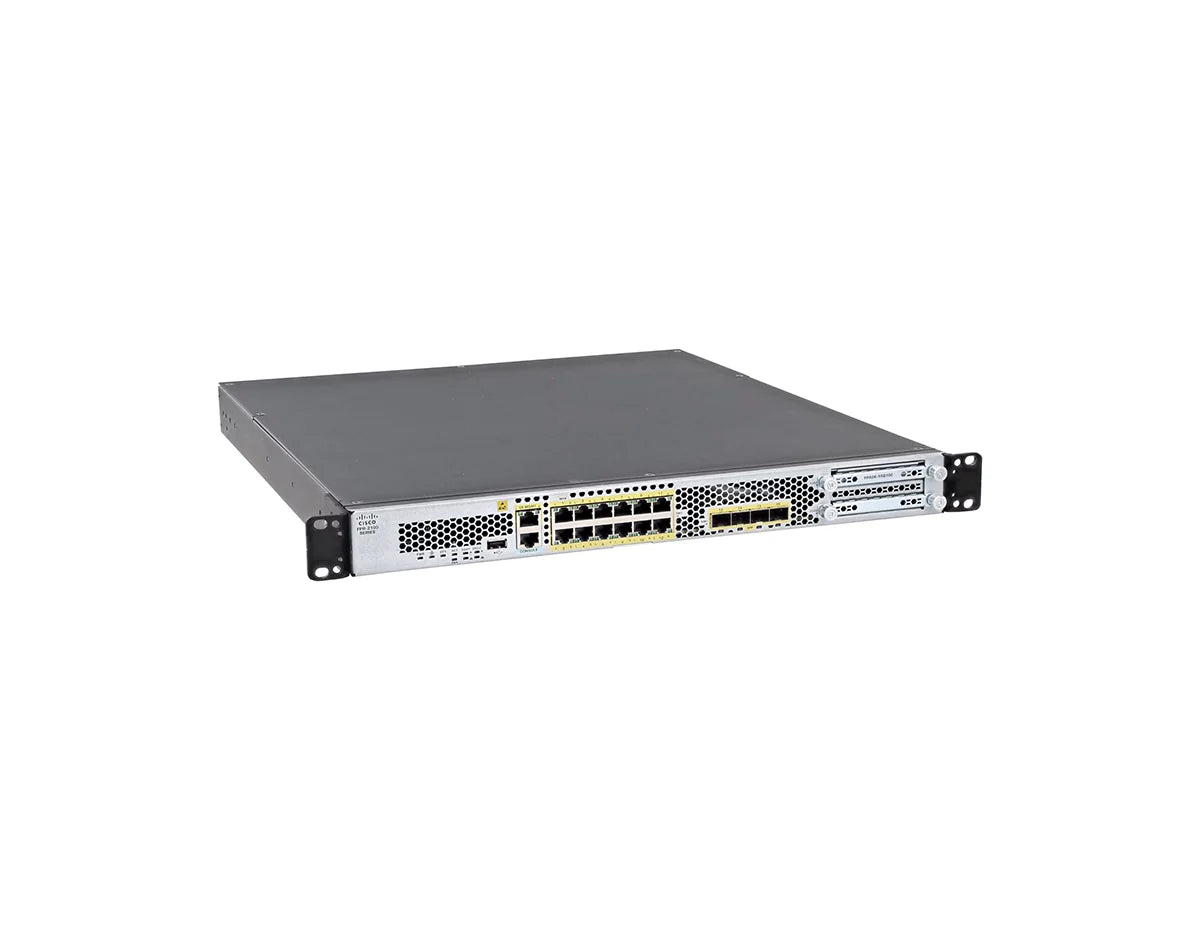
| Montaje en rack |
| Soportes de montaje fijos incluidos. (2 postes). Rieles de montaje opcionales (rack EIA-310-D de 4 postes) |
[/properties][specifications]
| Especificaciones |
| FPR2110-NGFW-K9 |
| Rendimiento del cortafuegos de inspección con estado |
| 3 Gbps |
| Rendimiento del cortafuegos de inspección con estado (multiprotocolo) |
| 1.5 Gbps |
| Conexiones concurrentes de cortafuegos |
| 1 millón |
| Latencia del cortafuegos (UDP 64B microsegundos) |
| - |
| Nuevas conexiones por segundo |
| 18000 |
| Rendimiento de VPN IPsec (prueba L2L UDP de 450B) |
| 500 Mbps |
| Pares VPN máximos |
| 1500 |
| Temperatura de funcionamiento |
32 a 104°F
(0 a 40°C) o funcionamiento NEBS |
| Cumplimiento normativo |
| Los productos cumplen con las marcas CE según las directivas 2004/108/EC y 2006/108/EC |
| Seguridad |
UL 60950-1
CAN/CSA-C22.2 No. 60950-1 EN 60950-1
IEC 60950-1
AS/NZS 60950-1
GB4943 |
| CEM: emisiones |
47CFR Parte 15 (CFR 47) Clase A (FCC Clase A) AS/NZS CISPR22 Clase A
CISPR22 CLASE A
EN55022 Clase A
ICES003 Clase A VCCI Clase A
EN61000-3-2
EN61000-3-3
KN22 Clase A
CNS13438 Clase A EN300386
TCVN7189 |
| CEM: inmunidad |
EN55024
CISPR24
EN300386
KN24
TVCN 7317
EN-61000-4-2, EN-61000-4-3, EN-61000-4-4, EN-61000-4-5, EN-61000-4-6, EN-61000-4-8, EN61000-4-11 |
[/specifications]
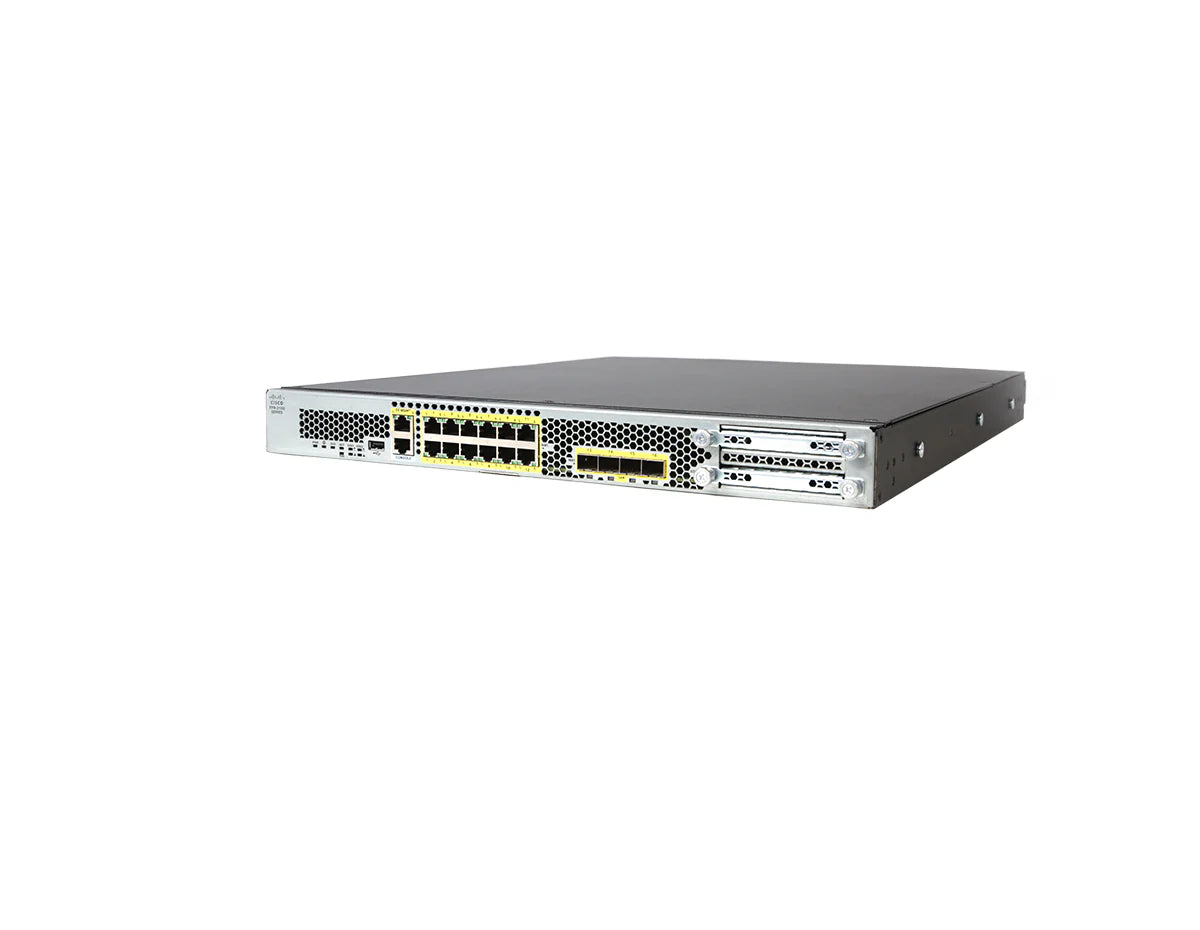
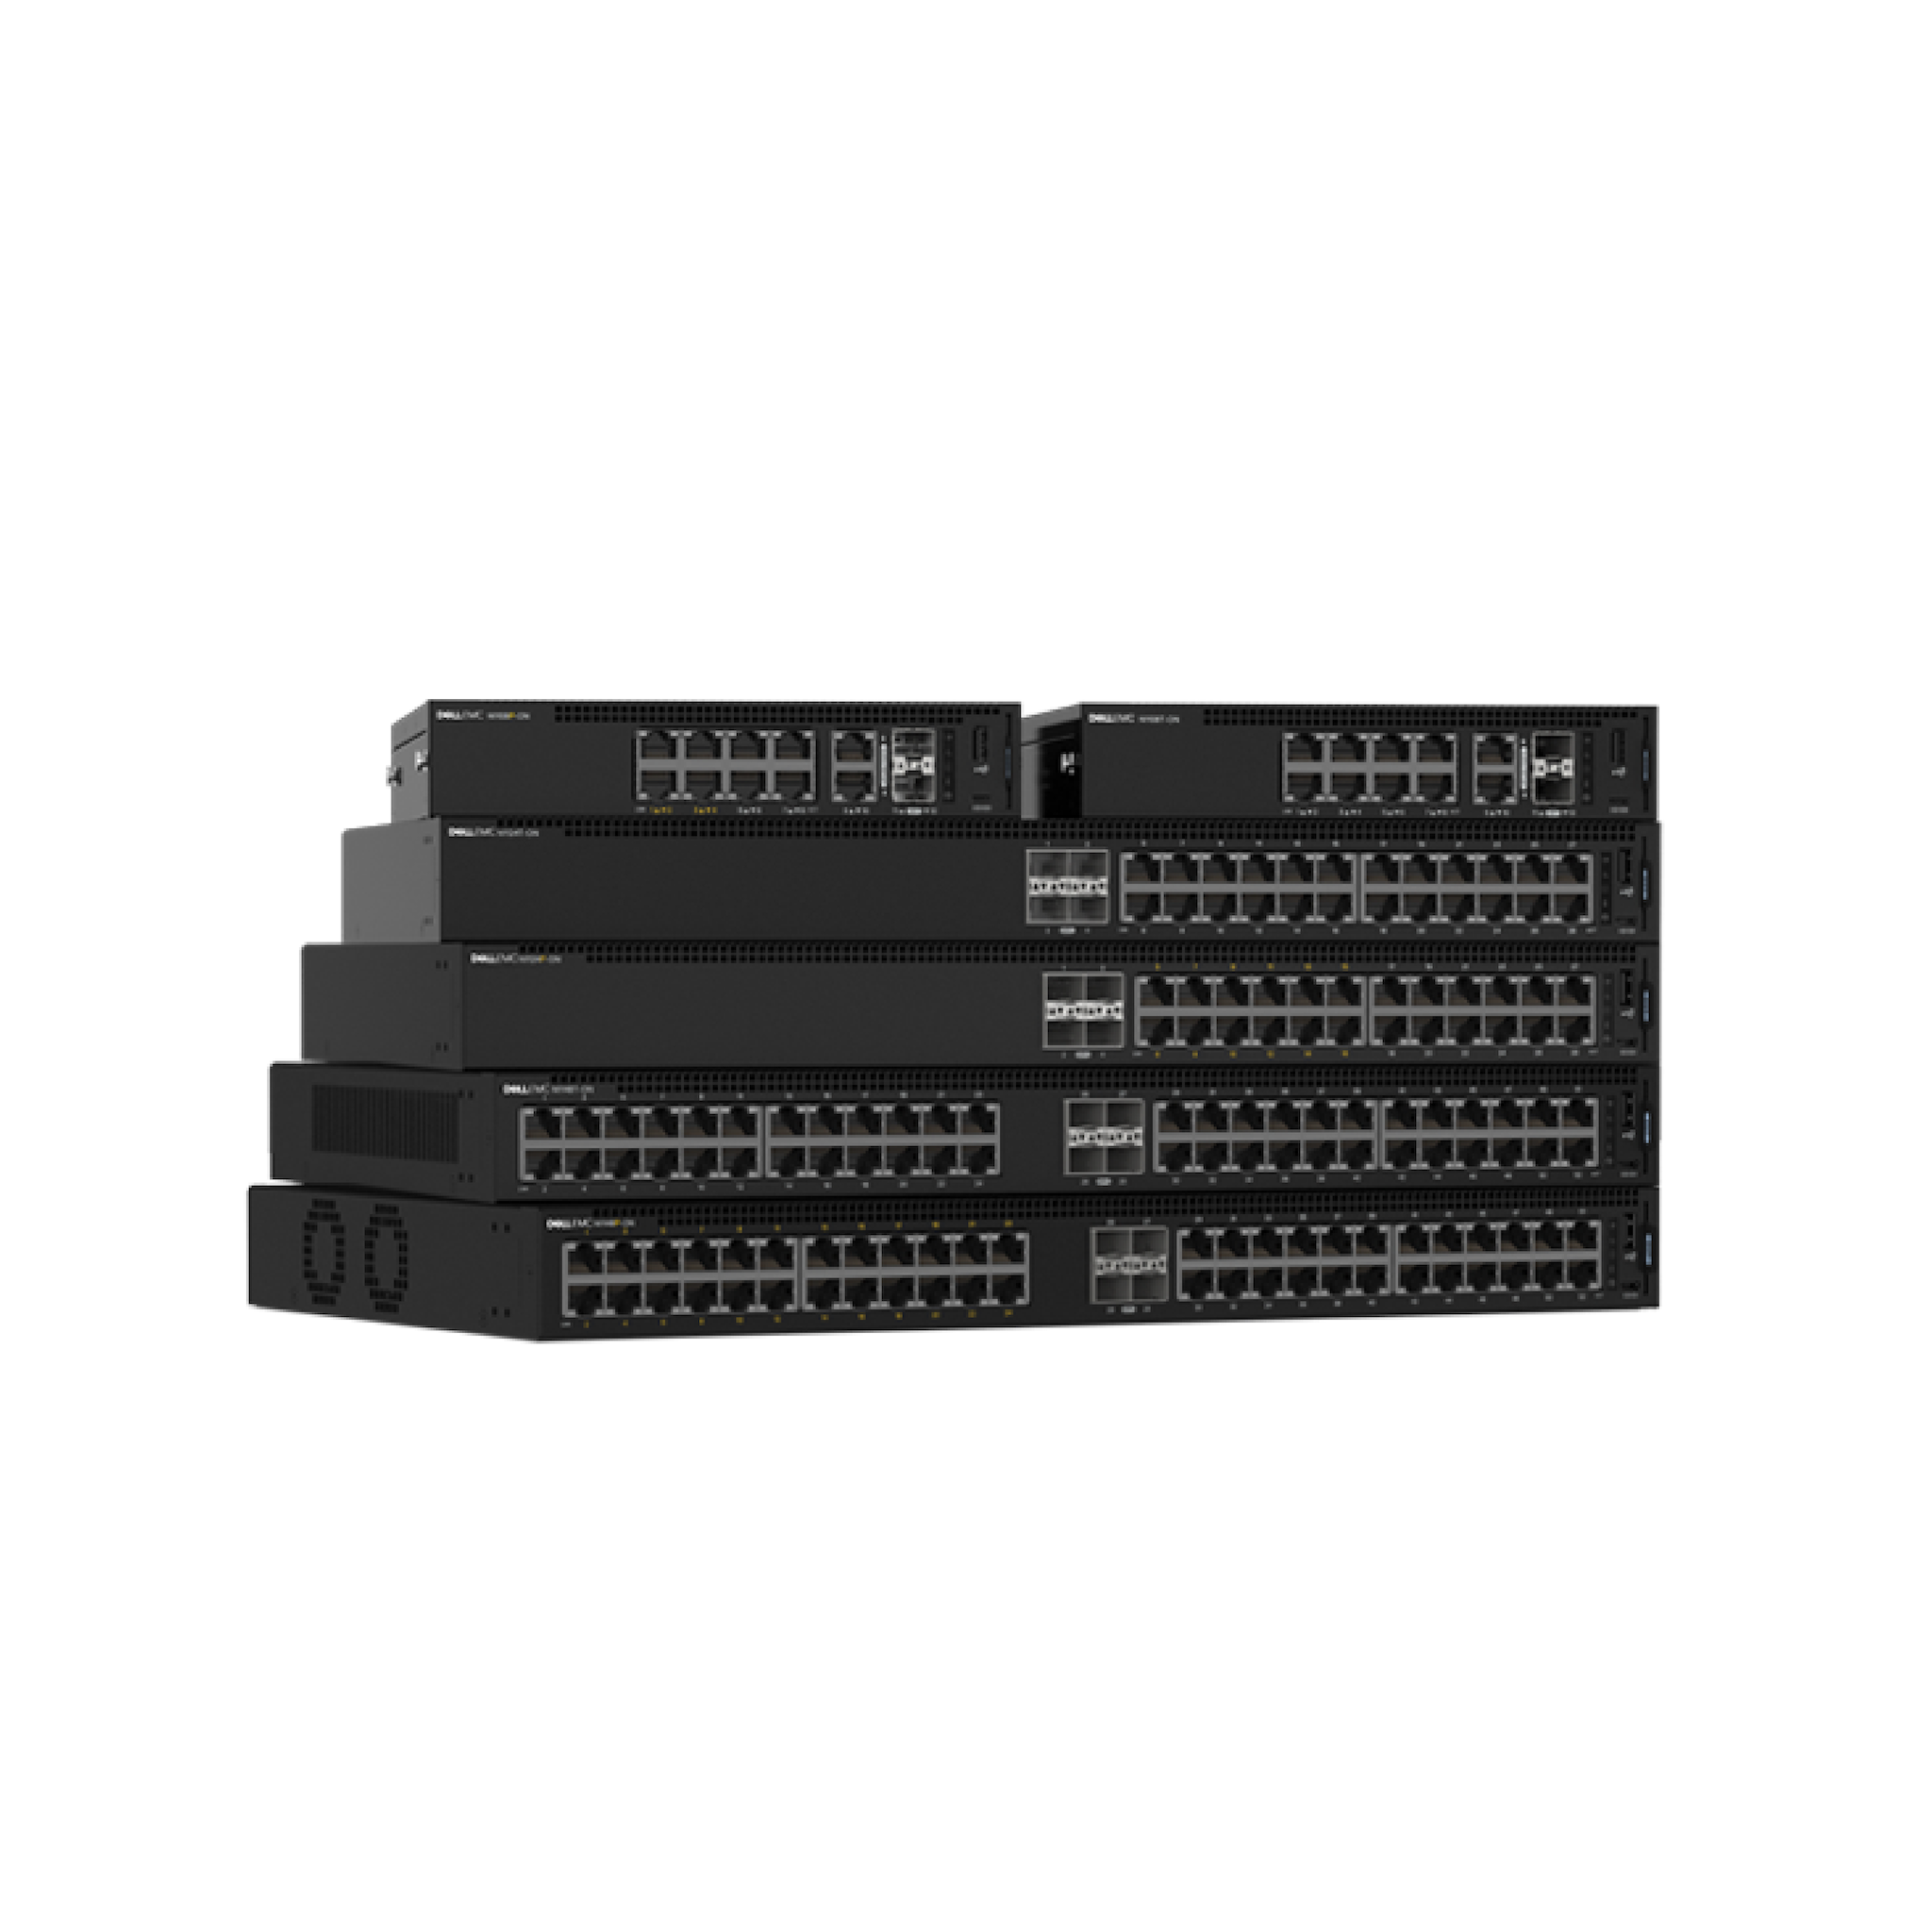
Cortafuegos Cisco FPR2110-NGFW-K9
La resiliencia empresarial es la principal tarea de los equipos de operaciones de red. Y la resiliencia empresarial requiere seguridad. Su red no está realmente en funcionamiento, su entorno de TI no ofrece valor al cliente, si está luchando contra una brecha generalizada. Pero cuando se trata de firewalls de próxima generación (NGFW), las organizaciones a menudo se ven obligadas a elegir entre seguridad y rendimiento de red. Los dispositivos NGFW de la serie Cisco Firepower 2100 ofrecen resiliencia empresarial a través de una defensa contra amenazas superior. Proporcionan un rendimiento de red sostenido cuando las funciones de inspección de amenazas están activadas para mantener su negocio funcionando de forma segura. Y ahora son más sencillos de gestionar para mejorar la eficiencia de TI y reducir el coste total de propiedad. Los NGFW de la serie Firepower 2100 mantienen su rendimiento a medida que se añaden servicios de amenazas. Lo hacen incorporando de forma única una innovadora arquitectura de CPU de doble núcleo que optimiza simultáneamente las funciones de firewall, criptográficas y de inspección de amenazas. No se convertirán en un cuello de botella de la red ni perderán eficacia como los de la competencia cuando se activa la inspección de amenazas. Ahora, lograr la seguridad no va en detrimento del rendimiento de la red.