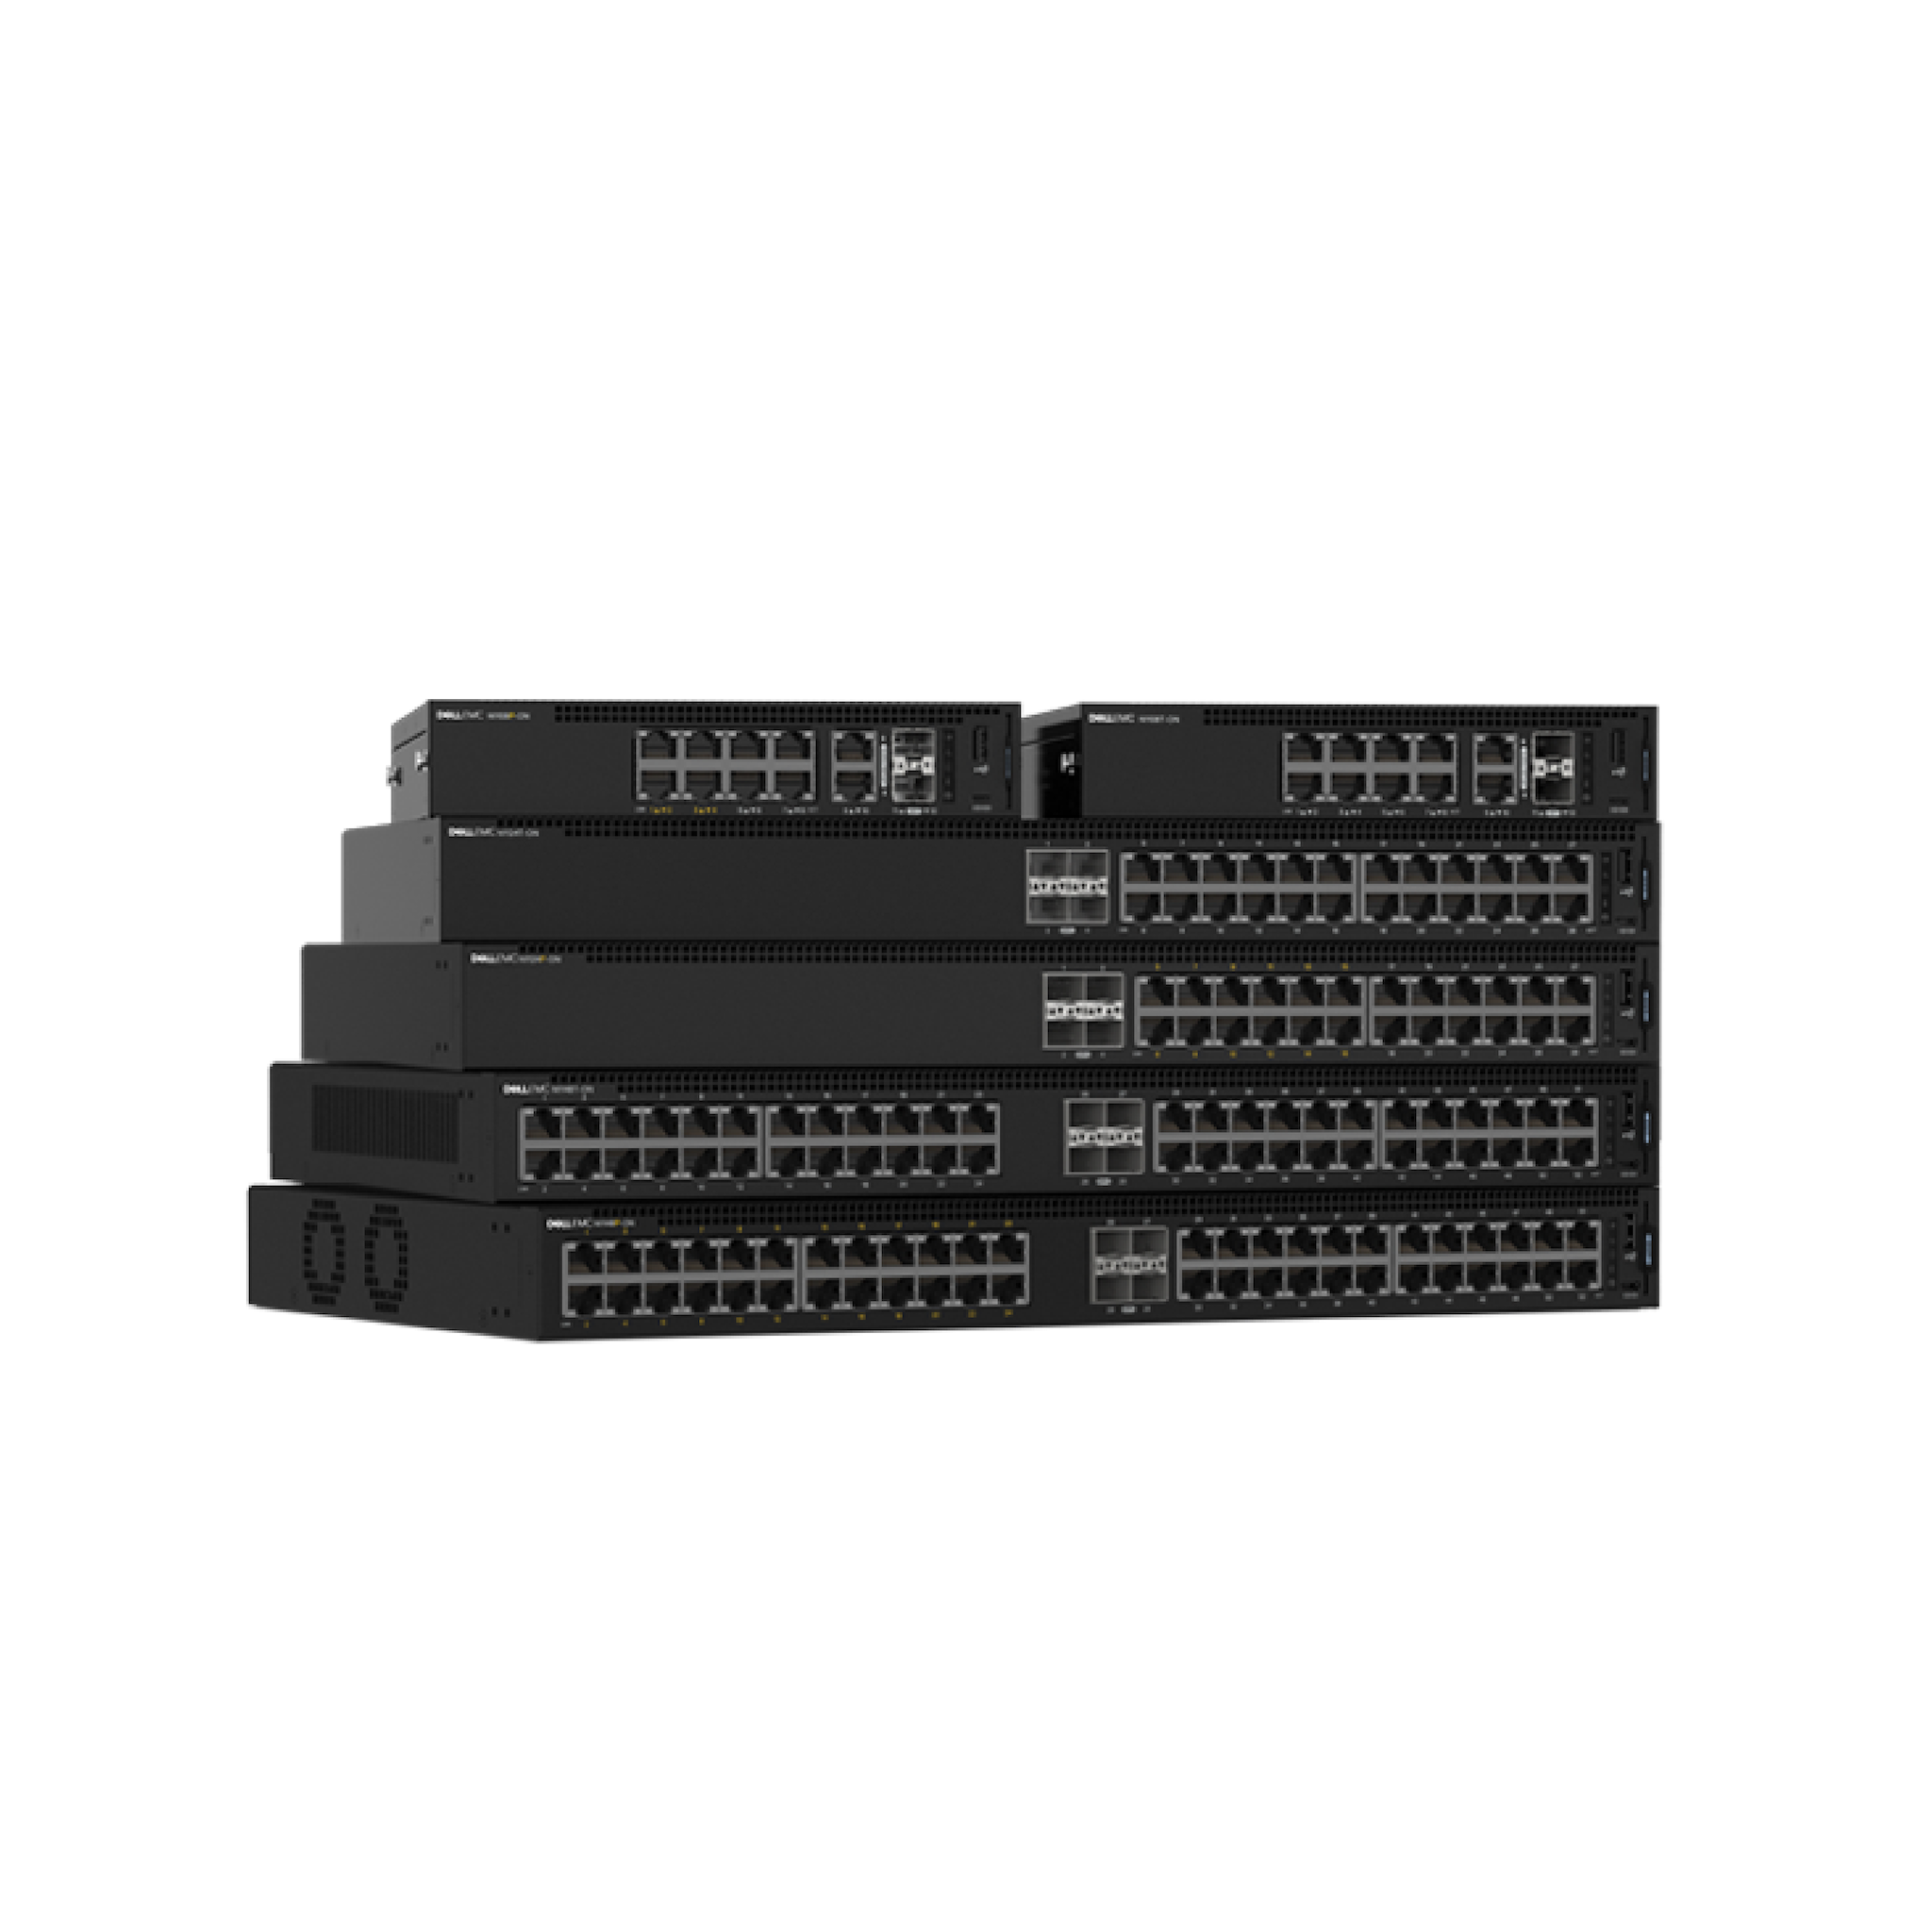
| Especificaciones |
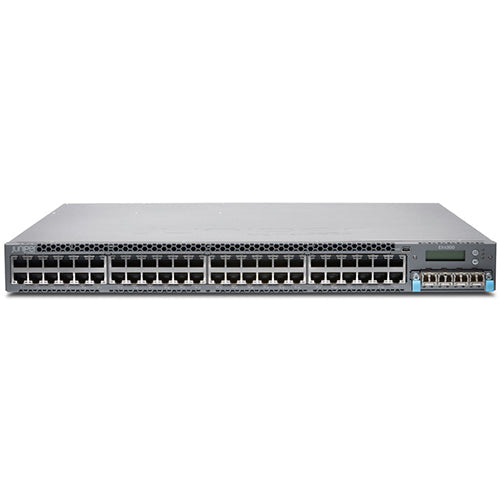
EX4300-48T-DCI-TAA |
| DRAM |
2 GB con ECC |
| Almacenamiento |
2 GB |
| CPU |
CPU PowerPC de doble núcleo de 1.5 GHz |
| Capa Física |
Reflectometría de dominio de tiempo (TDR) para detectar roturas y cortocircuitos de cables: solo 24P/24T y 48P/48T
Compatibilidad con auto interfaz dependiente del medio/cruce de interfaz dependiente del medio (MDI/MDIX): solo 24P/24T y 48P/48T/48MP (todos los puertos)
Reducción de velocidad del puerto/establecimiento de la velocidad máxima anunciada en los puertos 10/100/1000BASE-T: solo 24P/24T y 48P/48T/48MP, en todos los puertos
Monitorización óptica digital para puertos ópticos |
| Capacidades de conmutación de paquetes |
248 Gbps (unidireccional)/496 Gbps (bidireccional) |
| Especificaciones de software |
| Rendimiento de capa 2/capa 3 (Mpps) (máximo con paquetes de 64 bytes) |
369 Mpps (velocidad de cable) |
| Funciones de capa 2 |
Direcciones MAC máximas por sistema: 64,000
Tramas jumbo: 9216 bytes
Número de VLAN admitidas: 4093
Rango de ID de VLAN posibles: 1 a 4094
Instancias de árbol de expansión virtual (VST): 510
VLAN basada en puerto
VLAN de voz
Redundancia de puerto físico: grupo de troncales redundantes (RTG)
Compatible con Per-VLAN Spanning Tree Plus (PVST+)
Interfaz VLAN enrutada (RVI)
Detección de fallas de enlace ascendente (UFD)
ITU-T G.8032: conmutación de protección de anillo Ethernet
IEEE 802.1AB: protocolo de descubrimiento de capa de enlace (LLDP)
LLDP-MED con integración de VoIP
VLAN predeterminada y compatibilidad con múltiples rangos de VLAN
Desactivación de aprendizaje de MAC
Aprendizaje persistente de MAC (MAC fijo)
Notificación de MAC
VLANs privadas (PVLANs)
Notificación explícita de congestión (ECN)
Túnel de protocolo de capa 2 (L2PT)
IEEE 802.1ak: Protocolo de registro de múltiples VLAN (MVRP)
IEEE 802.1p: Priorización de CoS
IEEE 802.1Q: Etiquetado de VLAN
IEEE 802.1X: Control de acceso a puertos
IEEE 802.1ak: Protocolo de registro múltiple
IEEE 802.3: 10BASE-T
IEEE 802.3u: 100BASE-T
IEEE 802.3ab: 1000BASE-T
IEEE 802.3z: 1000BASE-X
IEEE 802.3ae: Ethernet de 10 Gigabit
IEEE 802.3ba: Ethernet de 40 Gigabit
IEEE 802.3af: Alimentación a través de Ethernet
IEEE 802.3at: Alimentación a través de Ethernet Plus
IEEE 802.3x: Tramas de pausa/Control de flujo
IEEE 802.3ah: Ethernet en la primera milla |
| Funciones de capa 3: IPv4 |
Número máximo de entradas ARP: 64,000
Número máximo de rutas unicast IPv4 en hardware: 16,000 prefijos; 32,000 rutas de host
Número máximo de rutas multicast IPv4 en hardware: 8000 grupos multicast; 16,000 rutas multicast
Protocolos de enrutamiento: RIPv1/v2, OSPF, BGP, IS-IS
Enrutamiento estático
Política de enrutamiento
Detección de reenvío bidireccional (BFD)
Redundancia L3: Protocolo de redundancia de enrutador virtual (VRRP)
VRF-Lite |
| Funciones de capa 3: IPv6 |
Número máximo de entradas de descubrimiento de vecinos (ND): 32,000
Número máximo de rutas unicast IPv6 en hardware: 4000 prefijos; 15,000 rutas de host
Número máximo de rutas multicast IPv6 en hardware: 8000 grupos multicast; 16,000 rutas multicast
Protocolos de enrutamiento: RIPng, OSPFv3, IPv6, ISIS
Enrutamiento estático |
| Listas de control de acceso (ACL) (filtros de firewall de Junos OS) |
ACL basada en puerto (PACL): Entrada y salida
ACL basada en VLAN (VACL): Entrada y salida
ACL basada en enrutador (RACL): Entrada y salida
Entradas ACL (ACE) en hardware por sistema:
Entrada PACL: 3072
Entrada VACL: 3500
Entrada RACL: 7000
Salida compartida entre PACL y VACL: 512
Salida a través de RACL: 1024
Contador ACL para paquetes denegados
Contador ACL para paquetes permitidos
Capacidad de agregar/eliminar/cambiar entradas ACL en el medio de la lista (edición de ACL)
ACL L2-L4 |
| Seguridad |
Limitación de MAC (por puerto y por VLAN)
Direcciones MAC permitidas configurables por puerto
Inspección dinámica de ARP (DAI)
Protección de origen de IP
Proxy ARP local
Soporte ARP estático
Snooping DHCP
Portal cautivo
Configuraciones persistentes de direcciones MAC
Protección contra denegación de servicio distribuida (DDoS) (protección contra inundaciones de ruta de control de CPU) |
| Alta disponibilidad |
Fuentes de alimentación redundantes e intercambiables en caliente
Ventiladores redundantes, reemplazables en campo e intercambiables en caliente
Conmutación de motor de enrutamiento elegante (GRES) para reenvío sin interrupciones de capa 2 y protocolos de capa 3 en caso de falla de RE
Reinicio de protocolo elegante (OSPF, BGP)
Reenvío sin interrupciones de capa 2 en caso de falla de RE
Conexión sin interrupciones: LACP, xSTP
Enrutamiento sin interrupciones: PIM, OSPF v2 y v3, RIP v2, RIPnG, BGP, BGPv6, ISIS, IGMP v1, v2, v3
Módulo de enlace ascendente de inserción y extracción en línea (OIR) |
| Calidad de Servicio (QoS) |
QoS L2
QoS L3
Limitación de entrada: 1 velocidad 2 colores
Colas de hardware por puerto: 12
Métodos de programación (salida): Prioridad estricta (SP), WDRR
Confianza y marcado 802.1p, DiffCode (DSCP)/precedencia IP
Criterios de clasificación L2-L4: Interfaz, dirección MAC, Ethertype, 802.1p, VLAN, dirección IP, DSCP/precedencia IP, números de puerto TCP/UDP y más
Capacidades de evitación de congestión: Tail drop, detección temprana aleatoria ponderada (WRED) |
| Multicast |
IGMP: v1, v2, v3
Snooping IGMP
Snooping de descubrimiento de oyentes multicast (MLD)
PIM-SM, PIM-SSM, PIM-DM |
| Servicios y capacidad de gestión |
CLI de Junos OS
Interfaz web de Junos (J-Web)
Gestión fuera de banda: Serial; Ethernet 10/100/1000BASE-T
Configuración ASCII
Configuración de rescate
Reversión de configuración
Reversión de imagen
Gestión de LCD
Herramientas de gestión de elementos: Juniper Networks Network and Security Manager (NSM)
Monitorización remota del rendimiento
Soporte de servicios proactivos a través de Advanced Insight Solutions (AIS)
SNMP: v1, v2c, v3
Grupos RMON (RFC 2819) 1, 2, 3, 9
Protocolo de tiempo de red (NTP)
Servidor DHCP
Cliente DHCP y proxy DHCP
Relevo y asistente DHCP
Soporte de servidor local DHCP
RADIUS
TACACS+
SSHv2
Copia segura
HTTP/HTTPs
Resolutor del sistema de nombres de dominio (DNS)
Registro del sistema
Sensor de temperatura
Copia de seguridad de la configuración mediante FTP/copia segura |
| Plataformas de gestión y análisis |
Juniper Mist Wired Assurance para Campus
Junos Space®Network Director para Campus
Junos Space® Management |
| Árbol de expansión |
IEEE 802.1D: Protocolo de árbol de expansión
IEEE 802.1s: Múltiples instancias del protocolo de árbol de expansión (MSTP)
Número de instancias MST admitidas: 64
Número de instancias del protocolo de árbol de expansión VLAN (VSTP) admitidas: 510
IEEE 802.1w: Reconfiguración rápida del protocolo de árbol de expansión |
| Agregación de enlaces |
IEEE 802.3ad: Protocolo de control de agregación de enlaces
Soporte 802.3ad (LACP):
-Número de LAGs admitidos: 128
-Número máximo de puertos por LAG: 16
Algoritmo de reparto de carga LAG para tráfico puenteado o enrutado (unicast o multicast):
-IP: S/D IP
-TCP/UDP: S/D IP, S/D Puerto
-No IP: S/D MAC
Soporte de puertos etiquetados en LAG |
| Seguridad de acceso |
802.1X basado en puerto
802.1X con múltiples suplicantes
802.1X con asignación de VLAN
802.1X con acceso de derivación de autenticación (basado en la dirección MAC del host)
802.1X con compatibilidad con VLAN de VoIP
802.1X ACL dinámica basada en atributos RADIUS
802.1X Protocolo de autenticación extensible compatible (tipos de EAP): Message Digest 5 (MD5), Transport Layer Security (TLS), Tunneled TLS (TTLS), Protected Extensible Authenticated Protocol (PEAP)
Autenticación MAC (RADIUS)
Protección DoS del plano de control
Funcionalidad Radius sobre IPv6 para autenticación, autorización y contabilidad (AAA)
Rastreo DHCPv6
Descubrimiento de vecinos IPv6
Protección de origen IPv6
Protección RA de IPv6
Inspección de descubrimiento de vecinos IPv6
Seguridad de control de acceso a medios (MACsec) |
| Enfriamiento |
Ventiladores reemplazables en campo: 2
Flujo de aire: PSU-7.5 pies cúbicos por minuto (CFM); ventilador-22 CFM
Rendimiento máximo total del flujo de aire con dos fuentes de alimentación: 59 CFM |
| Clasificación de la fuente de alimentación |
550 W DC AFI |
| Temperatura de funcionamiento |
0° a 45° C (32° a 113° F) |
| Temperatura de almacenamiento |
-40° a 70° C (-40° a 158° F) |
| Altitud de funcionamiento |
hasta 3048 m (10,000 pies) |
| Altitud sin funcionamiento |
hasta 4877 m (16,000 pies) |
| Humedad relativa de funcionamiento |
10% a 85% (sin condensación) |
| Humedad relativa sin funcionamiento |
0% a 95% (sin condensación) |
| Seguridad y Cumplimiento |
UL-UL_60950-1 (Primera edición)
+UL_62368-1
CAN/CSA C22.2 No. 60950-1
+CAN/CSA C22.2 No. 62368-1
EN 60950-1 Equipo de tecnología de la información—Seguridad
IEC 60950-1 Equipo de tecnología de la información—Seguridad
+IEC 62368-1 Equipo de audio/video, tecnología de la información y comunicación – Parte 1: Requisitos de seguridad ) |
| Certificaciones de Compatibilidad Electromagnética |
FCC 47CFR Parte 15 Clase A
EN 55022 Clase A
ICES-003 Clase A
VCCI Clase A
AS/NZS CISPR 22 Clase A
CISPR 22 Clase A
EN 55024
EN 300386
CE |
| Telecomunicaciones |
Código CLEI |
| Medio ambiente |
Reducción de Sustancias Peligrosas (ROHS) 6/6 |
| NEBS |
GR-1089-Core: EMC y Seguridad Eléctrica para Equipos de Telecomunicaciones de Red |
| Resolución de problemas |
Depuración: CLI a través de consola, Telnet o SSH
Diagnóstico: Mostrar y depurar comandos, estadísticas
Reflejo de tráfico (puerto)
Reflejo de tráfico (VLAN)
Herramientas IP: Ping extendido y seguimiento
Commits y rollbacks de Juniper Networks |
| Monitoreo de tráfico |
Reflejo basado en ACL
Puertos de destino de reflejo por sistema: 4
Monitoreo de puertos LAG
Múltiples puertos de destino monitoreados a 1 espejo (N:1)
Número máximo de sesiones de reflejo: 4
Reflejo a destino remoto (sobre L2): 1 VLAN de destino |